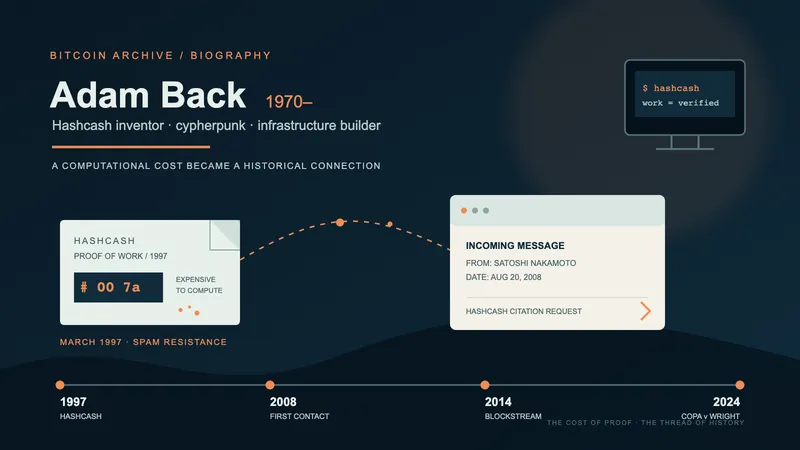
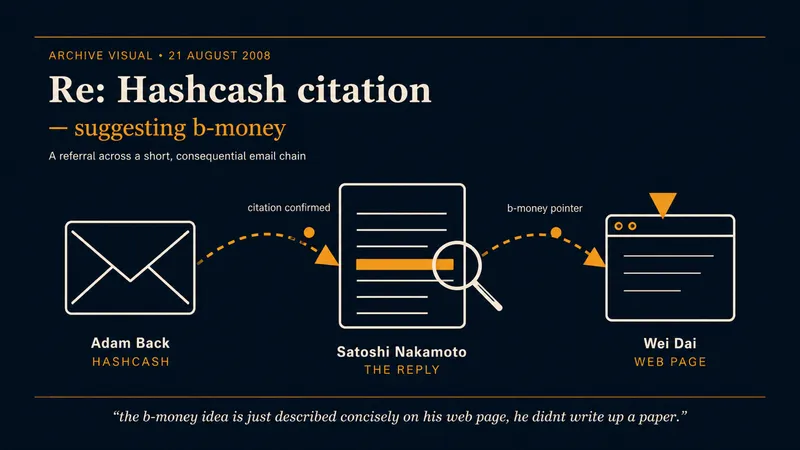
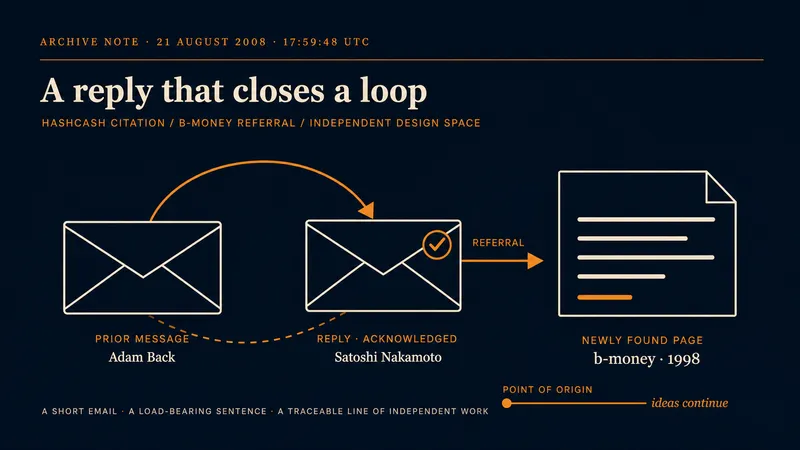
b-moneyのページを興味深く読んだ。あなたのアイデアを発展させて、実際に動く仕組みを作り上げた。その仕組みを論文にまとめ、近く公開する。アダム・バック(hashcash.org)が類似性に気づいて、あなたのサイトを教えてくれた。
論文で引用するので、あなたのb-moneyページが公開された年を知る必要がある。このようになる:
[1] W. Dai, “b-money,” http://www.weidai.com/bmoney.txt, (2006?).
プレリリース版の草稿はhttp://www.upload.ae/file/6157/ecash-pdf.htmlからダウンロードできる。興味を持ちそうな他の人にも自由に転送してくれてかまわない。
タイトル: 信頼できる第三者なしの電子キャッシュ
要旨: 電子キャッシュを純粋なピアツーピアで実現すれば、金融機関を通す手間なしに、オンラインの支払いを一方から他方へ直接送れるようになる。デジタル署名は解決策の一部を提供するが、二重支払いを防ぐために信頼できる第三者がなお必要であれば、主な利点は失われる。我々は、ピアツーピアネットワークを用いた二重支払い問題の解決策を提案する。ネットワークは、トランザクションをハッシュにして、ハッシュに基づくプルーフ・オブ・ワークの途切れないチェーンにつなぐことで、タイムスタンプを付ける。こうしてできる記録は、プルーフ・オブ・ワークをやり直さない限り変えられない。最長のチェーンは、出来事がどの順で起きたかの証拠になるだけでなく、そのチェーンが最も大きなCPUパワーの集まりから生まれたことの証拠にもなる。正直なノードがネットワークのCPUパワーの大半を握っている限り、正直なノードが最長のチェーンを作り、どんな攻撃者も引き離せる。ネットワーク自体は最小限の構造しか必要としない。メッセージは、できる範囲で届けばよいという方針(ベストエフォート)でブロードキャストされ、ノードは自由にネットワークを離脱・再参加でき、不在中に何が起きたかの証明として最長のプルーフ・オブ・ワークチェーンを受け入れる。
Satoshi