なんたる屈辱だ。インターネット歴24年、Linux歴18年、Z80のアセンブラから始めてプログラミング歴30年、並列化するC++のソース間変換器を書いていた頃にはストラウストラップとC++のテンプレートの意味論を議論し(その後、思想的にC++嫌いになってCを好むようになった)、昔はUSENETの罵り合いを楽しんで初心者の不手際をくすくす笑っていたのに、いまや新参者の枠に閉じ込められている 😊
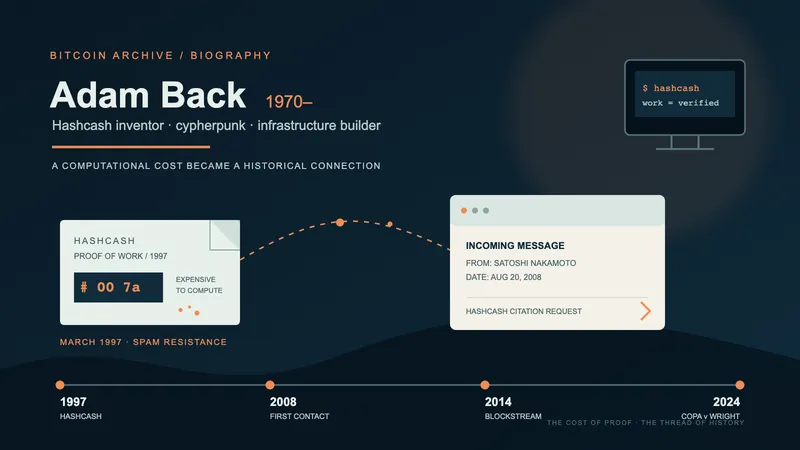
というわけで、こんにちは。アダム・バックだ。Hashcashの発明者だ(ビットコインのマイニングの関数だ。あのマイニングのコアもASICも、すべてHashcashをひたすら生み出している)。だから、そう、これまでのところ40MWの連続マイニングという環境犯罪に、私も加担したことになる。3.5kWの太陽光発電を設置したが、埋め合わせとしては小さいようだ :| チャウムとブランズの電子キャッシュを実装したオープンソースのライブラリ、credlibも実装した。そして、オフラインで何度も譲渡できるブランズの電子キャッシュを実際に再発明した(ステファンに尋ねたら、別の誰かがすでに考え出していたと分かった)。2002年には電子キャッシュの暗号についてノキアの相談役をした。2000年から2003年まではZero-Knowledge Systemsで働いた。だから電子キャッシュ、プライバシー技術、暗号、分散システムについては多少知っている(計算機科学の博士号は分散システムだ)。ビットコインというP2Pの暗号の巧みな仕組みについて読み、理解しようとした、そこそこ早い人間の一人だったと思う。実際、2008年にサトシがHashcashのことで私にメールしてきたとき、ウェイ・ダイのb-moneyを彼のビットコインの論文の参考文献に加えさせたのは私だったと思う。ハル・フィニーのように当時マイナーを実際に動かしていたら、私もジェネシス・立ち上げ期のコインを抱えていたかもしれない。残念ながら、ビットコインは一枚も持っていない。実際のビットコインのマイニングは基本的に私のHashcashの発明なのだから、ちょっとした皮肉だ。(違いは、設計上の念のためのハッシュの二重化と、SHA1からSHA256への切り替えと、端数のビットを定義したことだけだ。Hashcashの難易度は倍か半分にしかできず、先頭のビットを数えるだけだ。ビットコイン版のHashcashは、課題を2^x未満のハッシュを見つけることと定義していて、xはビット単位でlog2(difficulty)+32であり、端数がなければ同じになる)。
私は分散型の信頼モデルを強く信じている。サイファーパンクのメーリングリストでは、初期の、声の大きい技術者の一人だった。ZKSで分散型の信頼によるプライバシー技術と匿名性の設計に取り組んだ(ToRは、ZKSのFreedomネットワークを作り直したもので、私の前方匿名性の貢献も入っている)。中央集権化の危険を理解していて、CAモデルの危険について懸念を表明していた。DigiNotarなどで、イラン人やほかのCA運営者がGmailの不正な中間CA証明書を発行し、その予言が現実になるのを見る十年前のことだ。配備された暗号システムをいくつも破ったが、そのほとんどは秘密保持契約の下だ。中央集権化の流れと、ビットコインでそれをどう避けるかについて、いくらか懸念を持っている。ああそうだ、十年かそこら前に、ネームコインのようなものも提案した。
だが、さしあたっては、この初心者の罠から抜け出さないといけない。
屈辱、今日の一語だ 😁
Adam