再利用可能なプルーフ・オブ・ワーク
ハル・フィニー
(hal at finney dot org)
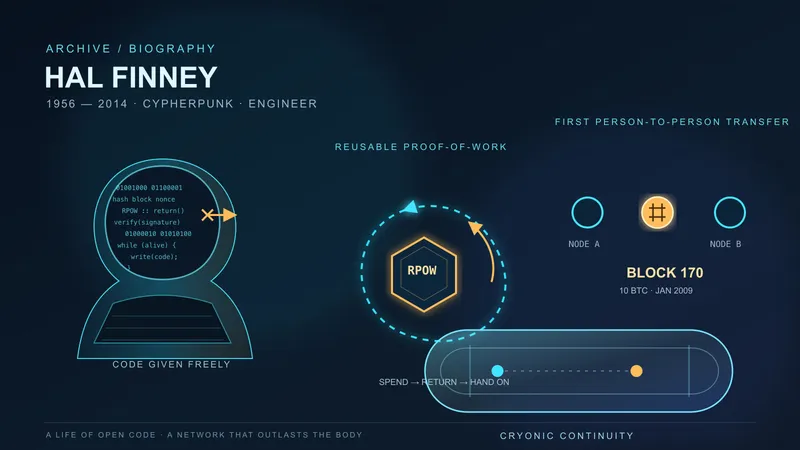
RPOWの仕組みは、プルーフ・オブ・ワーク(POW)のトークンを再利用できるようにする。POWのトークンとは、計算するのに比較的長い時間がかかるが、確かめるのはすぐにできるものだ。RPOWはhashcash (http://www.hashcash.org/)を使う。SHA-1のハッシュの上位のビットに0がたくさん並ぶ値である。
ふつう、POWのトークンは再利用できない。再利用できれば、二重に使えてしまうからだ。だがRPOWは、限られた形の再利用、つまり順番の再利用を認める。これで、POWのトークンを一度使い、新しいトークンと交換し、それをまた一度使い、また交換する、ということができる。このやり方で、POWのトークンは多くの目的でもっと実用的になり、システムがトークンを有効に使い続けながら、POWのトークン一つの実質的な費用を引き上げられる。
(新着! 最新のニュースはニュース (http://rpow.net/news.html)のページを見てほしい!)
セキュリティ
これは役に立つ機能だが、RPOWの仕組みならではの特徴は、セキュリティへの取り組み方にある。RPOWは、サーバーが正しく動いていて改ざんされていないことを、世界中の利用者がリアルタイムで確かめられるように設計したサーバーの、初めての公開の実装だ。
いわゆる「トラステッド・コンピューティング」で提案されているのと似た原理に基づき、RPOWでは、第三者が、RPOWサーバーの上でどのプログラムが動いているかを、その都度、遠隔から確かめられる。RPOWサーバーは、高品質の安全なプロセッサー、IBM 4758 PCI Cryptographic Coprocessor (http://www-03.ibm.com/security/cryptocards/pcicc.shtml)の上に実装されている。これは、公に得られる最高のセキュリティの水準、FIPS-140のレベル4の認定を受けている。4758は、それだけで完結した一枚のボードのコンピューターで、ボード上で生成され、カードの外へ決して出ない、自分専用の装置の鍵を持っている。この鍵は、アプリケーションのプログラムのSHA-1のハッシュを含め、カードの上で動いているソフトウェアの構成を示す、暗号で署名した証明を出せる。
RPOWサーバーのソースコードは、ダウンロード (http://rpow.net/download.html)のページから手に入る。公に手に入る道具を使えば、誰でもこのソースコードから、RPOWサーバーで動いているのと同じメモリーイメージを作れる。このファイルのSHA-1のハッシュが、4758の装置の鍵が報告しているものと一致すれば、利用者は、渡されたソースコードが実際に4758の上で動いていると結論できる。そのうえでソースコードを調べれば、たとえば必要な仕事をせずにRPOWトークンを作るといった形で、システムの所有者や運営者や設計者がセキュリティを破れるような「裏口」や抜け穴がないことを確かめられる。
クライアントがサーバーのセキュリティをその都度確かめられるようにすることは、トラステッド・コンピューティングの考え方をひっくり返す。個人のプライバシーへの脅威ではなく、この技術は、プライバシーを助けるもの、ネットの利用者に力を与えるものになる。
使い道
セキュリティの研究者のニック・サボ (http://szabo.best.vwh.net/)は、作るのに費用がかかることを証明できる情報の産物に対して、ビットゴールド (http://szabo.best.vwh.net/shell.html)という言葉を作った。彼は、これが一種の支払いの仕組みの土台にすらなりうると示唆している。物理の世界で金が果たす役割を、情報の世界で果たすのだ。RPOWは、トークンを人から人へ渡して交換できるようにすることで、POWのトークンをビットゴールドの一つの形として使いやすくするだろう。
POWのトークンは、いくつかの使い道で、一種の疑似的な支払いとして提案されてきた。一つの例がメールだ。POWのトークンを含むメールは、計算の力の点で、送るのに比較的費用がかかる。そうなれば、POWのトークンは、そのメールがスパムではない印になりうる。
メールにRPOWトークンを使うことには利点がある。受け取ったメールのトークンを、送るメールに再利用できるからだ。スパム業者にはそうした利点がない。送るメールがほとんどすべてだからだ。再利用できれば、ほとんどの人はトークンを自分で作らなくて済むので、POWのトークンの費用をずっと高くでき、スパム対策としてこの仕組みはもっと効くようになる。
透明なサーバー
RPOWの仕組みは、このやり方を使う一連のシステムとして計画しているものの、最初の一つにすぎない。私はこれを「透明なサーバー」と呼んでいる。こうしたシステムは、検討と点検のためにソースコードを公開し、トラステッド・コンピューティングに似た機能を使って、そのコードから作られたプログラムを動かしていることを証明する。これは、ネットワークのサーバーの働きについて、前例のない水準の透明さと見通しをもたらす。
おそらく最も大事なのは、透明さを使うことで、利用者のプライバシーを実際に高められることだ。利用者は初めて、自分が渡す機微な情報をネットワークのサーバーがどう扱うかを確かめられるようになる。RPOWサーバーの場合、利用者は、プログラムが取引を記録せず、ある交換で発行したRPOWと、あとでそれが預け入れられたときの同じRPOWとを結びつけないことを確かめられ、それによってプライバシーが守られる。さらに、このシステムの基本のセキュリティの目標、つまり同じ価値のPOWかRPOWを受け取らなければRPOWを決して発行しないということも、独立に確かめられる。RPOWサーバーの所有者でさえ、この決まりを破れない。
この新しい、これまで得られなかった保証をもたらす技法について、もっと知りたければ、セキュリティ (http://rpow.net/security.html)のページを見てほしい。