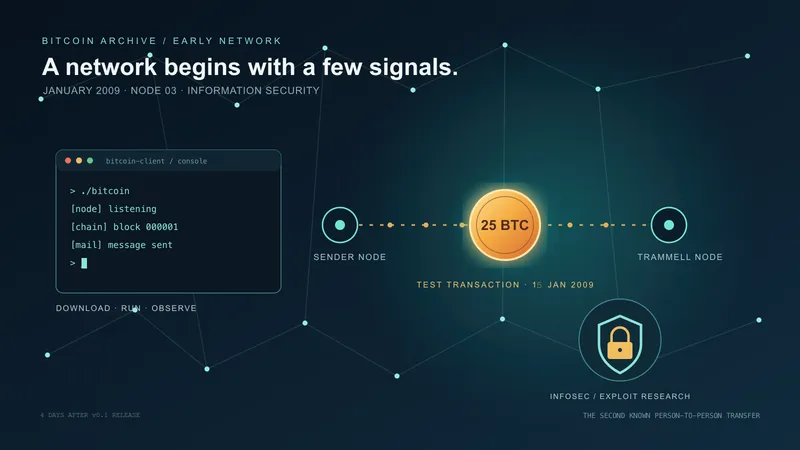

新しいメールスレッドにおいて、プロのセキュリティ研究者であるトランメルは、ビットコインのネットワークプロトコルに対する詳細な分析結果を報告した。自分自身に送信したトランザクション中にパケットトレースをキャプチャ・分析し、プロトコルがトランザクション名やコメントを含む一部の情報を平文で送信していることを観察した。
続いてトランメルはIP送金機能に対する徹底的なセキュリティ分析を提示し、中間者攻撃に対する根本的な脆弱性を特定した。
ダスティン・トランメル(サトシ宛のメール、2009年1月15日06:05 UTC)IPによる取引の場合、ビットコインクライアントは接続した相手のIPが本当に意図した受取人だと信じているように見える。中間者攻撃を仕掛けて入金を盗むのはかなり簡単だ。
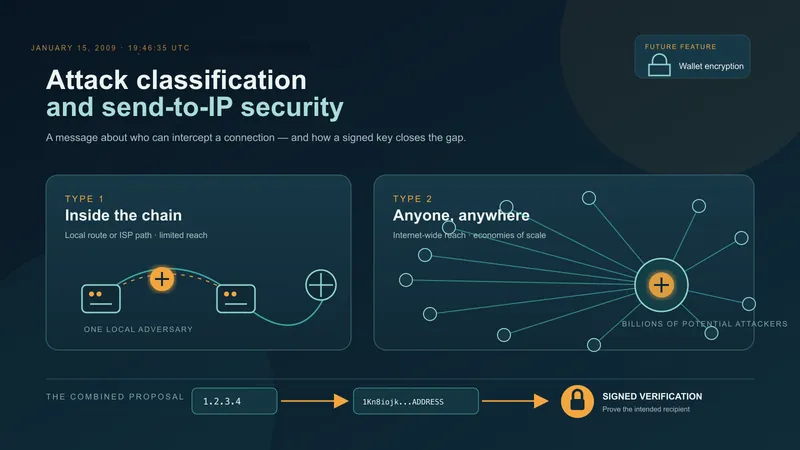
ローカルLAN上でのARPポイズニングを用いた具体的な攻撃シナリオを説明し、この脆弱性がISP管理者を含むネットワーク経路上のあらゆるホップに及ぶことを指摘した。
トランメルの推奨は明確であった。
ダスティン・トランメル意図した受取人のアドレスとしてネットワークアドレス(IP)の使用を許可しないことを勧める。常にビットコインアドレスを要求し、そちらで取引するほうが少しは安全だと思う。
また、代替案として、ノードがビットコインアドレスに関連付けられたIPアドレスを検索できるネットワークベースの名前解決サービスを提案した。認証には既存の鍵ペアを用いる。
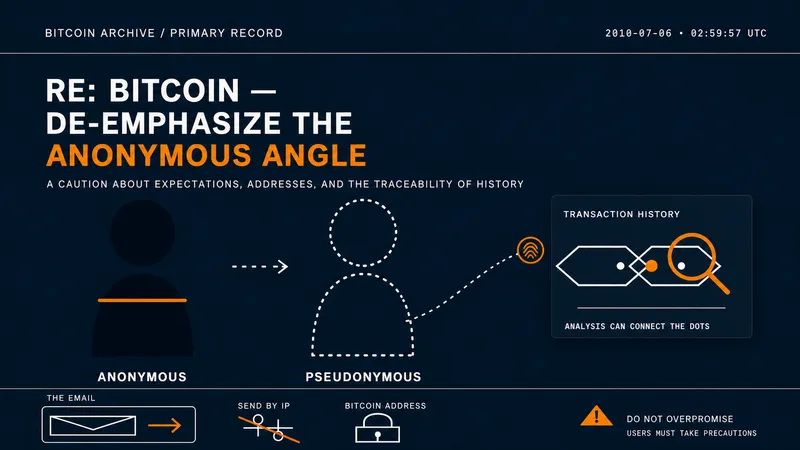
このメールは、ビットコインソフトウェアに対する最も初期のセキュリティ監査の一つとして重要である。IP送金は、普通の払い方としては長く続かなかった。2010年半ばには、サトシがマルッティ・マルミに、アドレスベースの送金が既にそれに取って代わったと伝えている。サトシは同じ日のうちに返信し、攻撃を二つの種類に分類したうえでIPとビットコインアドレスを併用する解決策を提案した。