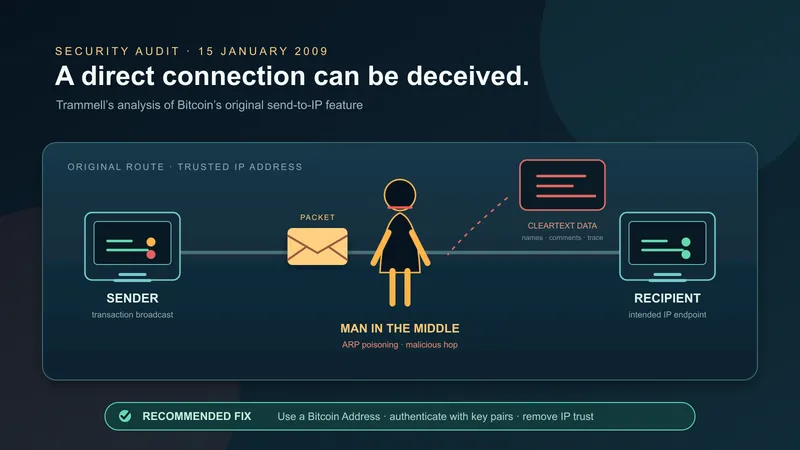

トランメルの詳細な中間者攻撃分析に応答して、サトシは自身が用いる攻撃の分類を示した。
サトシ・ナカモト(ダスティン・トランメル宛のメール、2009年1月15日19:46 UTC)私は攻撃を2つの種類に分けている:
- 通信経路上に実際にいる者にしかできない攻撃
- インターネット上のどこからでも、誰にでもできる攻撃
サトシは、タイプ1の攻撃は同じLANまたはISP経路上の人々に影響するのに対し、タイプ2は数十億の潜在的攻撃者にユーザーを晒し、規模の経済を実現できると説明した。
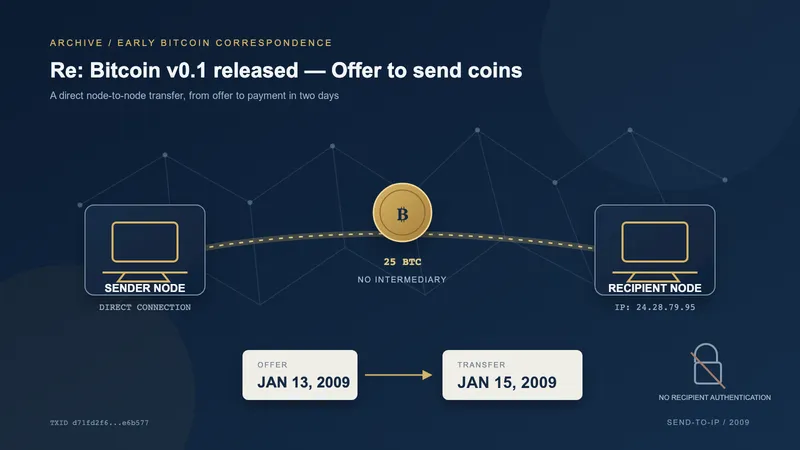
IP送金の脆弱性について認めた。
サトシ・ナカモトIP送金は新しい公開鍵を要求するため、確かにタイプ1の中間者攻撃に対して脆弱である。それが懸念される場合、ビットコインアドレスへの送金にはその脆弱性はないが、若干のプライバシー上のトレードオフがある。
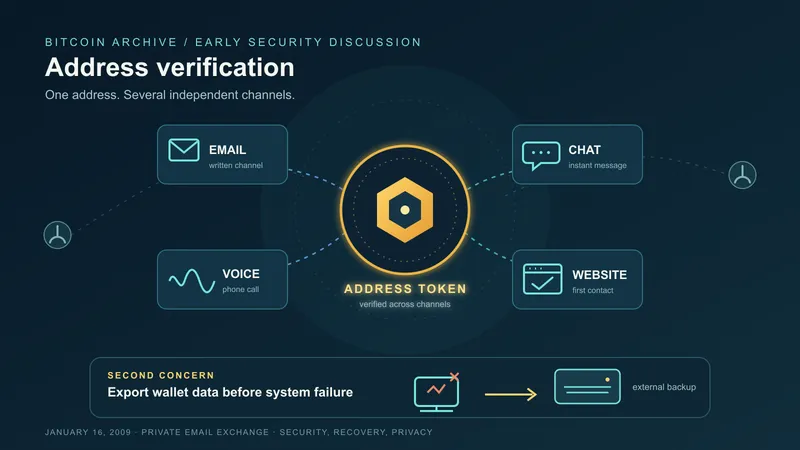
サトシは現実的に、ほとんどの人がSSL非対応のウェブサイトや未署名のメールからビットコインアドレスを取得することになり、それらはDNSポイズニングによって既に両方のタイプの攻撃に対して脆弱であると指摘した。
サトシは将来に向けた複合的なアプローチを提案した。
サトシ・ナカモト一つの解決策は、送金時にIPとビットコインアドレスの両方を使用すること(例えば1.2.3.4-1Kn8iojk…)で、受信者がビットコインアドレスの公開鍵を使って新しい公開鍵に署名し、送金先が意図した相手であることを証明する方法である。
また、ビットコインアドレスへの送金は受信者が発見できるようにトランザクションをブロックチェーンに記録する仕組みであることを確認し、ウォレット暗号化を将来の機能として言及した。この案は後に、マルッティ・マルミが4か月後に独立に提案した際にサトシが「絶対に不可欠」として支持することになる。トランメルは同じ日の返信でこのIPとアドレスの併用案を支持した。